اللّهُ لاَ إِلَهَ إِلاَّ هُوَ الْحَیُّ الْقَیُّومُ لاَ تَأْخُذُهُ سِنَهٌ وَلاَ نَوْمٌ لَّهُ مَا فِی السَّمَاوَاتِ وَمَا فِی الأَرْضِ مَن ذَا الَّذِی یَشْفَعُ عِنْدَهُ إِلاَّ بِإِذْنِهِ یَعْلَمُ مَا بَیْنَ أَیْدِیهِمْ وَمَا خَلْفَهُمْ وَلاَ یُحِیطُونَ بِشَیْءٍمِّنْ عِلْمِهِ إِلاَّ بِمَا شَاء وَسِعَ کُرْسِیُّهُ السَّمَاوَاتِ وَالأَرْضَ وَلاَ یَؤُودُهُ حِفْظُهُمَا وَهُوَ الْعَلِیُّ الْعَظِیمُ





راههای نفوذ به شبکه چیست؟ بررسی روشهای حمله و راههای جلوگیری

امنیت شبکه یکی از مهمترین بخشهای زیرساخت فناوری اطلاعات هر سازمان است. امروزه بسیاری از کسبوکارها اطلاعات مهم خود را روی سرورها و سیستمهای متصل به شبکه نگهداری میکنند. به همین دلیل، نفوذ به شبکه میتواند خسارتهای مالی و اطلاعاتی زیادی ایجاد کند.
مهاجمان برای ورود به شبکه از روشهای مختلفی استفاده میکنند. بعضی حملات از طریق اینترنت انجام میشوند و بعضی دیگر از یک سیستم آلوده در داخل سازمان شروع میشوند.
شناخت راههای نفوذ به شبکه اولین قدم برای افزایش امنیت است. وقتی روشهای حمله را بشناسیم، میتوانیم برای جلوگیری از آنها اقدامات مناسبتری انجام دهیم.
راه نفوذ به شبکه چیست؟
راه نفوذ به شبکه به هر روشی گفته میشود که مهاجم بتواند از طریق آن به سیستمها، تجهیزات، حسابهای کاربری یا اطلاعات یک شبکه دسترسی پیدا کند.
این نفوذ ممکن است با سوءاستفاده از یک آسیبپذیری فنی انجام شود. در بعضی موارد نیز کاربر، ناخواسته اطلاعات لازم برای ورود را در اختیار مهاجم قرار میدهد.
بنابراین امنیت شبکه فقط به فایروال یا آنتیویروس محدود نمیشود. امنیت واقعی نتیجه همکاری میان تجهیزات امنیتی، نرمافزارها، سیاستهای دسترسی و رفتار کاربران است.
مهمترین راههای نفوذ به شبکه
روشهای نفوذ به شبکه بسیار متنوع هستند. بعضی حملات پیچیدگی فنی بالایی دارند و بعضی دیگر از اشتباهات ساده کاربران استفاده میکنند.
مهمترین روشهای رایج عبارتاند از:
• فیشینگ و مهندسی اجتماعی
• بدافزار و تروجان
• باجافزار
• حملات Brute Force
• سوءاستفاده از آسیبپذیریها
• سرقت اطلاعات ورود
• حملات به تجهیزات شبکه
• استفاده از سیستمهای آلوده داخل سازمان
• تجهیزات جانبی آلوده
• دسترسیهای غیرضروری و ناامن
در ادامه هرکدام از این روشها را بررسی میکنیم.
۱. فیشینگ؛ یکی از رایجترین روشهای نفوذ
فیشینگ یکی از روشهایی است که در آن مهاجم تلاش میکند کاربر را فریب دهد.
مهاجم ممکن است یک ایمیل یا پیام شبیه پیامهای واقعی یک سازمان ارسال کند. هدف این پیام میتواند دریافت رمز عبور، اطلاعات حساب کاربری یا باز کردن یک فایل آلوده باشد.
برای مثال، کاربر ممکن است یک ایمیل دریافت کند که از او میخواهد وارد حساب سازمانی خود شود. لینک موجود در ایمیل میتواند کاربر را به یک صفحه جعلی هدایت کند.
چگونه از حملات فیشینگ جلوگیری کنیم؟
آموزش کاربران یکی از مهمترین راههای مقابله با فیشینگ است.
کاربران باید قبل از کلیک روی لینکها، آدرس فرستنده و مقصد لینک را بررسی کنند. همچنین نباید اطلاعات حساس خود را در صفحات ناشناس وارد کنند.
استفاده از احراز هویت چندمرحلهای نیز میتواند امنیت حسابها را افزایش دهد.
۲. بدافزار و تروجان
بدافزار به نرمافزارهایی گفته میشود که با هدف مخرب طراحی یا استفاده میشوند.
ویروسها، تروجانها، جاسوسافزارها و بسیاری از تهدیدهای دیگر در گروه بدافزارها قرار میگیرند.
تروجان معمولاً خود را به شکل یک فایل یا برنامه عادی نشان میدهد. کاربر ممکن است بدون اطلاع از ماهیت آن، فایل را اجرا کند.
پس از اجرای بدافزار، مهاجم ممکن است بتواند اطلاعات سیستم را سرقت کند یا فعالیتهای دیگری روی دستگاه انجام دهد.
۳. باجافزار؛ تهدید جدی برای سازمانها
باجافزار یکی از خطرناکترین انواع بدافزار است.
این نوع بدافزار میتواند فایلهای موجود روی سیستم را رمزگذاری کند. مهاجم سپس ممکن است برای ارائه کلید رمزگشایی درخواست باج کند.
حمله باجافزاری فقط یک کامپیوتر را تهدید نمیکند. اگر شبکه بهدرستی ایمن نشده باشد، آلودگی میتواند به سیستمها و سرورهای دیگر نیز گسترش پیدا کند.
چگونه خطر باجافزار را کاهش دهیم؟
برای کاهش ریسک باجافزار، چند اقدام اهمیت زیادی دارد:
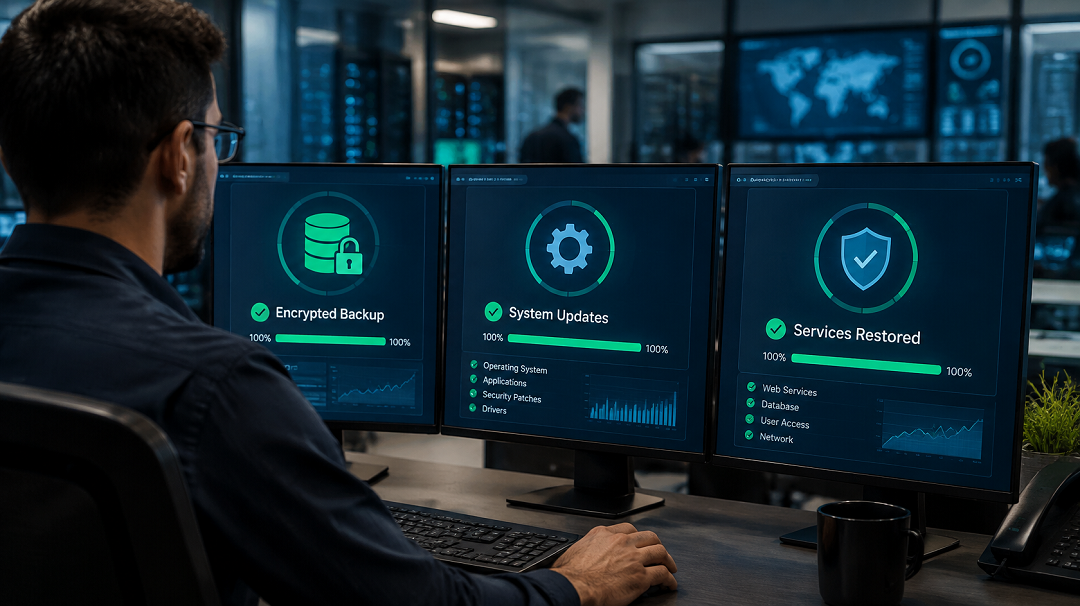
- تهیه نسخه پشتیبان منظم
- بهروزرسانی سیستمعامل
- بهروزرسانی نرمافزارها
- محدود کردن سطح دسترسی کاربران
- استفاده از راهکارهای ضدبدافزار
- آموزش کارکنان
- کنترل فایلها و لینکهای مشکوک
نسخه پشتیبان یکی از مهمترین لایههای دفاعی در برابر باجافزار است.
۴. حملات Brute Force
در حملات Brute Force، مهاجم تلاش میکند رمز عبور یک حساب کاربری را با آزمودن تعداد زیادی ترکیب پیدا کند.
رمزهای عبور ساده میتوانند این نوع حملات را آسانتر کنند.
برای جلوگیری از این حملات باید از رمزهای عبور قوی استفاده شود. همچنین محدود کردن تعداد تلاشهای ناموفق و استفاده از احراز هویت چندمرحلهای میتواند سطح امنیت را افزایش دهد.
۵. سوءاستفاده از آسیبپذیریهای نرمافزاری
نرمافزارها و سیستمعاملها ممکن است دارای آسیبپذیریهای امنیتی باشند.
اگر این آسیبپذیریها برطرف نشوند، مهاجم میتواند از آنها برای دسترسی غیرمجاز استفاده کند.
به همین دلیل، بهروزرسانی سیستمعامل، نرمافزارها و تجهیزات شبکه اهمیت زیادی دارد.
در شبکههای سازمانی، مدیریت Patch و بررسی وضعیت بهروزرسانی سیستمها باید بهصورت منظم انجام شود.
۶. سرقت نام کاربری و رمز عبور
گاهی مهاجم برای ورود به شبکه نیازی به شکستن سیستم امنیتی ندارد.
اگر نام کاربری و رمز عبور یک کاربر سرقت شود، مهاجم ممکن است بتواند با استفاده از همان اطلاعات وارد سرویسهای سازمانی شود.
استفاده از رمزهای عبور تکراری نیز خطر را افزایش میدهد.
برای کاهش این ریسک، استفاده از رمزهای قوی، احراز هویت چندمرحلهای و مدیریت مناسب دسترسی کاربران ضروری است.
۷. حمله از طریق تجهیزات شبکه
خود تجهیزات شبکه نیز میتوانند هدف مهاجمان قرار بگیرند.
روترها، سوییچها، فایروالها و سایر تجهیزات باید بهصورت صحیح پیکربندی و بهروزرسانی شوند.
استفاده از رمزهای پیشفرض، باز بودن سرویسهای غیرضروری و دسترسی مدیریتی بدون محدودیت میتواند ریسک امنیتی ایجاد کند.
بنابراین تجهیزات شبکه باید بخشی از برنامه امنیتی سازمان باشند.
۸. سیستمهای آلوده داخل سازمان
گاهی نقطه شروع حمله یک سیستم داخل سازمان است.
برای مثال، یک کارمند ممکن است فایل آلودهای را اجرا کند. بدافزار سپس روی سیستم فعال میشود و تلاش میکند به منابع دیگر شبکه دسترسی پیدا کند.
به همین دلیل، امنیت Endpointها اهمیت زیادی دارد.
استفاده از راهکارهای ضدبدافزار و آنتیویروس سازمانی میتواند به شناسایی و جلوگیری از بسیاری از تهدیدهای موجود روی سیستمهای کاربران کمک کند.
۹. تجهیزات جانبی و حافظههای قابل حمل
فلشمموری و سایر تجهیزات قابل حمل نیز میتوانند منبع انتقال بدافزار باشند.
اگر یک حافظه آلوده به سیستم سازمان متصل شود، احتمال انتقال بدافزار وجود دارد.
به همین دلیل، کنترل تجهیزات جانبی و اسکن فایلها قبل از استفاده در محیط سازمانی اهمیت دارد.
۱۰. دسترسیهای غیرضروری
یکی از مشکلات رایج در شبکههای سازمانی، دادن دسترسی بیشتر از نیاز واقعی به کاربران است.
برای مثال، اگر یک کاربر برای انجام وظایف خود نیازی به دسترسی مدیریتی ندارد، بهتر است این سطح دسترسی را نداشته باشد.
این رویکرد با مفهوم Least Privilege یا حداقل سطح دسترسی شناخته میشود.
اجرای اصل حداقل دسترسی میتواند دامنه خسارت ناشی از یک حساب کاربری آلوده را کاهش دهد.
چگونه از نفوذ به شبکه جلوگیری کنیم؟
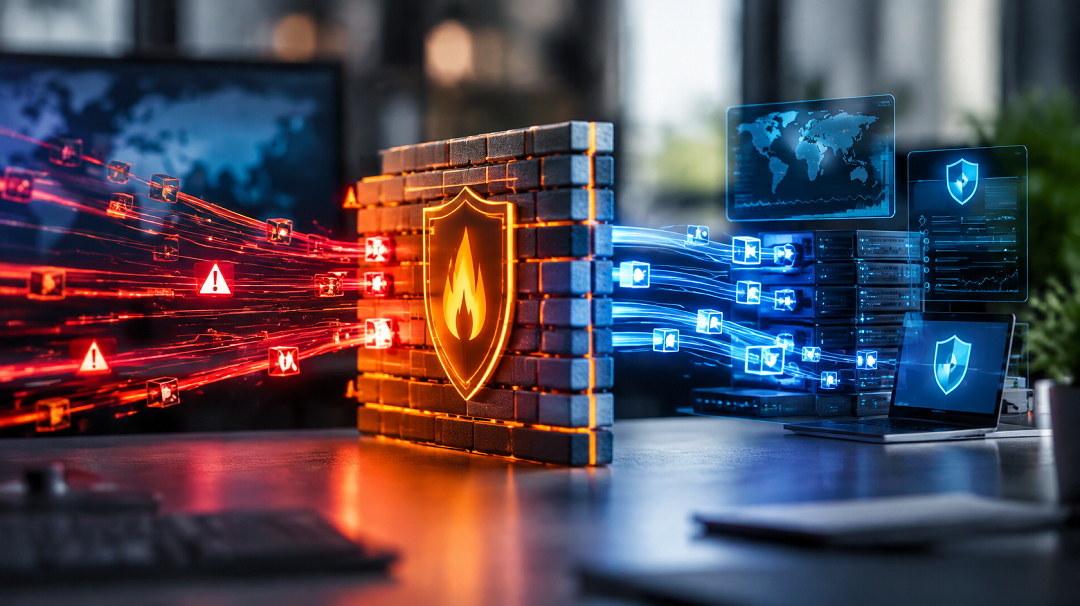
برای جلوگیری از نفوذ، بهتر است امنیت شبکه بهصورت چندلایه طراحی شود.
هیچ ابزار امنیتی بهتنهایی نمیتواند تمام تهدیدها را متوقف کند.
یک ساختار امنیتی مناسب میتواند شامل موارد زیر باشد:
- فایروال
- آنتیویروس و ضدبدافزار
- سیستم تشخیص و جلوگیری از نفوذ
- مدیریت دسترسی کاربران
- احراز هویت چندمرحلهای
- بهروزرسانی منظم سیستمها
- پشتیبانگیری
- مانیتورینگ شبکه
- آموزش کاربران
- سیاستهای امنیتی سازمان
نقش آنتیویروس در امنیت شبکه
آنتیویروس یکی از لایههای مهم دفاعی در برابر بدافزارها است.
راهکارهای امنیتی مدرن فقط به شناسایی ویروسهای شناختهشده محدود نیستند. آنها میتوانند رفتارهای مشکوک و فعالیتهای غیرعادی را نیز بررسی کنند.
در محیطهای سازمانی، استفاده از راهکار امنیتی مرکزی اهمیت بیشتری پیدا میکند.
مدیریت متمرکز به مدیر شبکه کمک میکند وضعیت امنیت سیستمهای مختلف را بهتر بررسی و سیاستهای امنیتی را مدیریت کند.
نقش Dr.Web در امنیت سازمانی
Dr.Web یکی از راهکارهای امنیتی است که برای محافظت از سیستمها و محیطهای سازمانی در برابر انواع تهدیدهای سایبری مورد استفاده قرار میگیرد.
راهکارهای سازمانی Dr.Web میتوانند برای محافظت از Endpointها و سرورها استفاده شوند.
استفاده از یک راهکار امنیتی مناسب در کنار فایروال، پشتیبانگیری، کنترل دسترسی و آموزش کاربران میتواند ساختار امنیتی سازمان را تقویت کند.
در آراپل مارکت نیز محصولات و راهکارهای امنیتی Dr.Web برای نیازهای مختلف کاربران و سازمانها قابل بررسی هستند.
امنیت شبکه فقط با خرید آنتیویروس ایجاد نمیشود
یکی از اشتباهات رایج این است که تصور کنیم نصب آنتیویروس بهتنهایی برای امنیت شبکه کافی است.
آنتیویروس یک لایه از سیستم امنیتی است.
برای ایجاد یک شبکه امن، باید لایههای مختلف امنیتی در کنار یکدیگر قرار بگیرند.
فایروال، مدیریت دسترسی، بهروزرسانی سیستمها، پشتیبانگیری و آموزش کاربران نیز اهمیت زیادی دارند.
بنابراین بهتر است امنیت شبکه بهعنوان یک فرآیند مستمر در نظر گرفته شود.
چکلیست امنیت شبکه سازمانی
برای بررسی وضعیت امنیت شبکه میتوانید موارد زیر را بررسی کنید:
تجهیزات شبکه
- آیا تجهیزات شبکه بهروز هستند؟
- آیا رمزهای پیشفرض تغییر کردهاند؟
- آیا سرویسهای غیرضروری غیرفعال شدهاند؟
کاربران
- آیا کاربران رمز عبور قوی دارند؟
- آیا احراز هویت چندمرحلهای فعال است؟
- آیا سطح دسترسی کاربران کنترل میشود؟
سیستمها
- آیا سیستمعاملها بهروز هستند؟
- آیا آنتیویروس فعال است؟
- آیا فایلهای مشکوک بررسی میشوند؟
سرورها
- آیا سرورها بهصورت منظم بهروزرسانی میشوند؟
- آیا دسترسی مدیریتی محدود شده است؟
- آیا از اطلاعات نسخه پشتیبان تهیه میشود؟
پشتیبانگیری
- آیا Backup منظم انجام میشود؟
- آیا نسخههای پشتیبان از شبکه اصلی جدا هستند؟
- آیا فرآیند بازیابی Backup آزمایش شده است؟
جمعبندی
راههای نفوذ به شبکه بسیار متنوع هستند و مهاجمان میتوانند از ضعفهای فنی یا اشتباهات انسانی استفاده کنند.
فیشینگ، بدافزار، باجافزار، رمزهای عبور ضعیف، آسیبپذیری نرمافزارها و پیکربندی نادرست تجهیزات، از مهمترین ریسکهای امنیتی هستند.
برای کاهش این خطرات، باید امنیت شبکه بهصورت چندلایه طراحی شود.
استفاده از فایروال، آنتیویروس و ضدبدافزار، مدیریت دسترسی، بهروزرسانی سیستمها، پشتیبانگیری و آموزش کاربران، بخش مهمی از این فرآیند هستند.
اگر برای شبکه سازمان خود به دنبال راهکارهای امنیتی و تجهیزات مورد نیاز هستید، میتوانید محصولات شبکه و امنیت آراپل مارکت را بررسی کنید.
همچنین برای انتخاب راهکار مناسب، بهتر است ابتدا ساختار شبکه، تعداد کاربران، سرورها و سطح امنیت مورد نیاز سازمان مشخص شود.
آراپل مارکت؛ همراه شما در مسیر ایجاد زیرساخت شبکهای امن، پایدار و قابل توسعه.